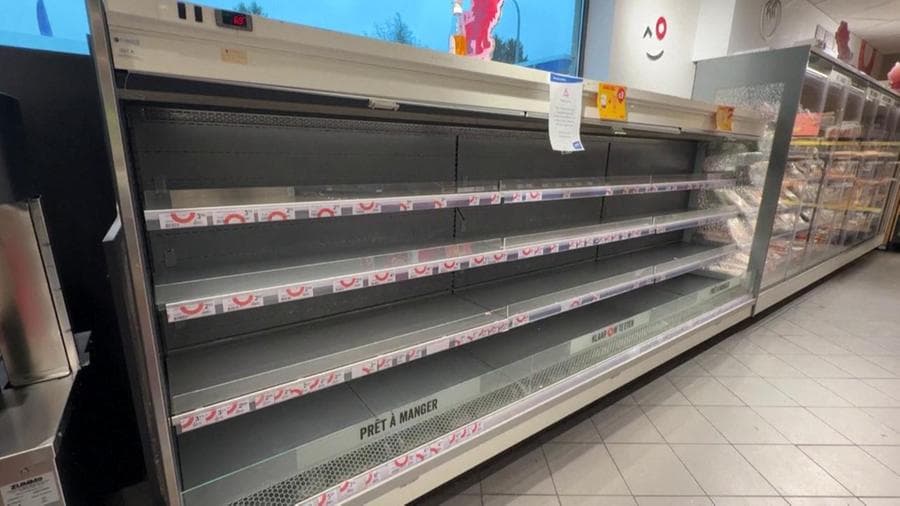
Belgio, Svezia, Estonia, Irlanda, Lussemburgo, Paesi Bassi e Finlandia. E’ allarme per possibili attacchi informatici ai sistemi di refrigerazione dei supermercati. Colpita anche l’Italia. In Belgio e Svezia improvvisi aumenti delle temperature di frigoriferi e congelatori hanno costretto diversi punti vendita a eliminare grandi quantità di prodotti alimentari. Gli episodi seguono analoghi attacchi che il 12 ottobre avevano colpito centinaia di supermercati francesi, ma al momento non è stato accertato alcun collegamento tecnico tra i diversi casi.
Gli attacchi in Italia
"In alcuni punti vendita Coop, almeno tre a Catania e uno a Palermo, si sono verificati attacchi hacker ai sistemi di refrigerazione dei banchi alimentari", dice Giuseppe Spadaro direttore generale del gruppo Radenza, che gestisce supermercati a marchio Coop. L'attacco, aggiunge, ha portato alla modifica dei parametri della temperatura surriscaldando i banchi e provocando un deperimento degli alimenti. La polizia postale sta ricostruendo la provenienza degli attacchi e l'entità e sta verificando se vi siano o meno collegamenti con quanto accaduto in altri Paesi europei. Al momento l’Agenzia per la cybersicurezza nazionale ha ricevuto una notifica di incidente da parte di un'azienda toscana operante nel settore della ristorazione collettiva; ha rilevato, non ancora notificato, un attacco ai danni di un'impresa emiliana della produzione di surgelati. L'Agenzia ha intensificato ogni monitoraggio vista la capillare distribuzione territoriale del settore per individuare ogni ulteriore possibile caso di attacco.
Domani, alle ore 11.30, si terrà a Palazzo Chigi una riunione, coordinata dal Sottosegretario alla Presidenza del Consiglio Alfredo Mantovano. Parteciperanno il direttore dell'Agenzia per la Cybersicurezza Nazionale e i Direttori delle Agenzie di intelligence. Sulla vicenda si muove anche il Copasir: il Comitato, a quanto si apprende, chiederà informazioni al governo.
Che cosa è successo in Belgio
In Belgio, la catena Delhaize sta indagando su un possibile attacco informatico dopo che diversi negozi hanno registrato anomalie nei sistemi di raffreddamento. Secondo l'emittente Rtl, intorno alle 4 del mattino la direzione ha inviato un messaggio ai responsabili dei punti vendita per segnalare improvvisi aumenti delle temperature, che in alcuni frigoriferi e congelatori avrebbero raggiunto i 15 gradi. Tra le località interessate figurano Malonne, Pont-à-Celles, Le Rulx e Ath.
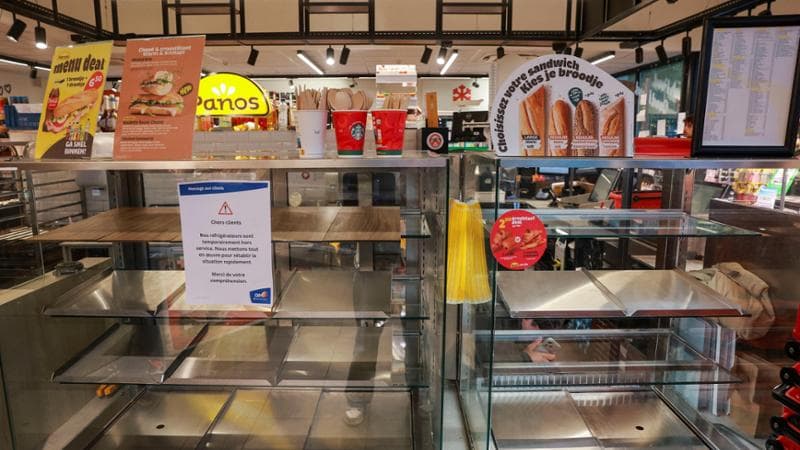
Alcuni supermercati hanno dovuto eliminare intere scorte di prodotti freschi e surgelati a causa dell'interruzione della catena del freddo, mentre altri hanno fatto ricorso a camion refrigerati per limitare le perdite. I tecnici di Delhaize sono intervenuti per risolvere il problema. L'ipotesi di un attacco informatico è al vaglio, ma le cause non sono ancora state confermate. Colpiti anche quindici punti vendita della catena di supermercati Carrefour. "Si tratta di un attacco informatico, non c'è altra spiegazione", ha affermato Mich Vergauwen, portavoce di Carrefour Belgio, sottolineando che "l'impatto è molto limitato". Anche le catene di supermercati Colruyt e Intermarchè hanno comunicato all'Afp di aver riscontrato problemi tecnici.
Gli altri casi
Situazioni analoghe vengono segnalate in Svezia, dove almeno sei supermercati della catena Ica sarebbero stati colpiti da presunte intrusioni informatiche nei sistemi di refrigerazione. Anche Coop ha confermato anomalie in sei punti vendita nella parte centrale del Paese.
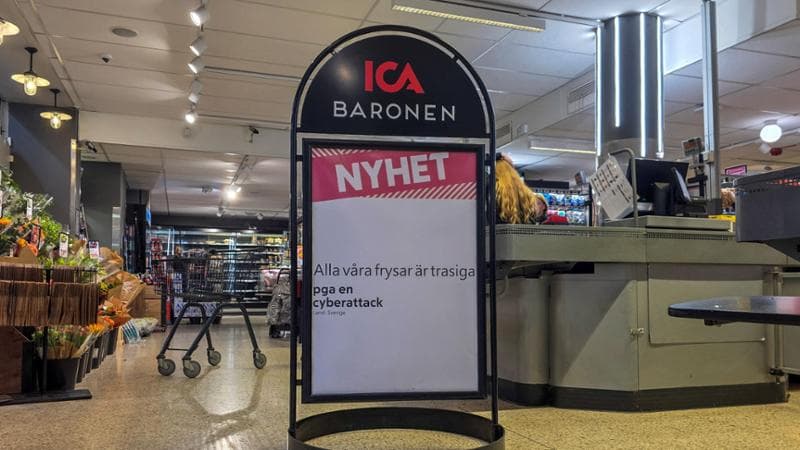
Secondo le segnalazioni, in alcuni congelatori le temperature avrebbero raggiunto addirittura i 50 gradi, costringendo i supermercati a gettare grandi quantità di alimenti e, in alcuni casi, a sospendere temporaneamente l'attività.
Anche l'Estonia è stata vittima del cyberattacco, come ha dichiarato una portavoce di Delhaize, così come i sistemi di refrigerazione di 13 supermercati SuperValu in tutta l'Irlanda. Musgrave, proprietaria del marchio, ha confermato in un comunicato che l'incidente informatico è limitato a uno specifico modello di frigorifero. L'attacco hacker al sistema di refrigerazione della catena di supermercati Delhaize in Belgio ha avuto ripercussioni anche su alcuni punti vendita localizzati nel Lusssemburgo, come ha confermato una portavoce di Delhaize a Rtl.lu.
Nei Paesi Bassi invece secondo l'emittente pubblica Nos, non sono stati colpiti i grandi marchi della distribuzione, ma soprattutto piccole aziende e negozi di quartiere. In Finlandia ieri sera in alcuni negozi K-store sono state riscontrate anomalie di temperatura negli impianti di refrigerazione, ha dichiarato Petri Kayhko, responsabile della sicurezza di Kesko.
La reazione della Ue
La nuova ondata di attacchi cyber contro i supermercati di diversi Paesi Ue è "un tentativo deliberato di interrompere la nostra catena di approvvigionamento alimentare e minare la fiducia dei consumatori in essa". Lo dichiara in un comunicato il commissario all'Agricoltura Cristophe Hansen.
"Siamo a conoscenza di questi incidenti". Lo fa sapere un portavoce della Commissione europea a proposito dei cyberattacchi ai supermercati in Europa. "Questi episodi dimostrano che gli attacchi informatici possono interrompere i servizi, avere ripercussioni sulle imprese e incidere direttamente sulla vita quotidiana dei cittadini". "L'Ue – ricorda – dispone di diversi strumenti per rispondere a tali incidenti. Ad esempio, ci affidiamo a CYCLONe per il coordinamento e la condivisione delle informazioni, poiché diversi Stati membri sono stati colpiti. La Commissione continuerà poi a collaborare con gli Stati membri per rafforzare la sicurezza informatica in tutta l'Unione, anche nell'ambito del Cyber Resilience Act, del Cyber Solidarity Act e della direttiva NIS2".